Cyber Resilience Act: Welche Unterlagen Hersteller brauchen und welche Fristen gelten
Stand · 4 Min. Lesezeit · belegt mit Primärquellen · keine Rechtsberatung · So arbeiten wir
Kurz gesagt
Der Cyber Resilience Act gilt in Stufen (Art. 71 VO (EU) 2024/2847): Meldepflichten seit 11.09.2026, die übrigen Pflichten ab 11.12.2027. Dann brauchen Hersteller technische Dokumentation, EU-Konformitätserklärung, Nutzerangaben und eine Software-Stückliste. Unterlagen bleiben mindestens zehn Jahre verfügbar oder für den längeren Unterstützungszeitraum. Diese Seite behandelt nur Unterlagen und Fristen.
Drei Termine
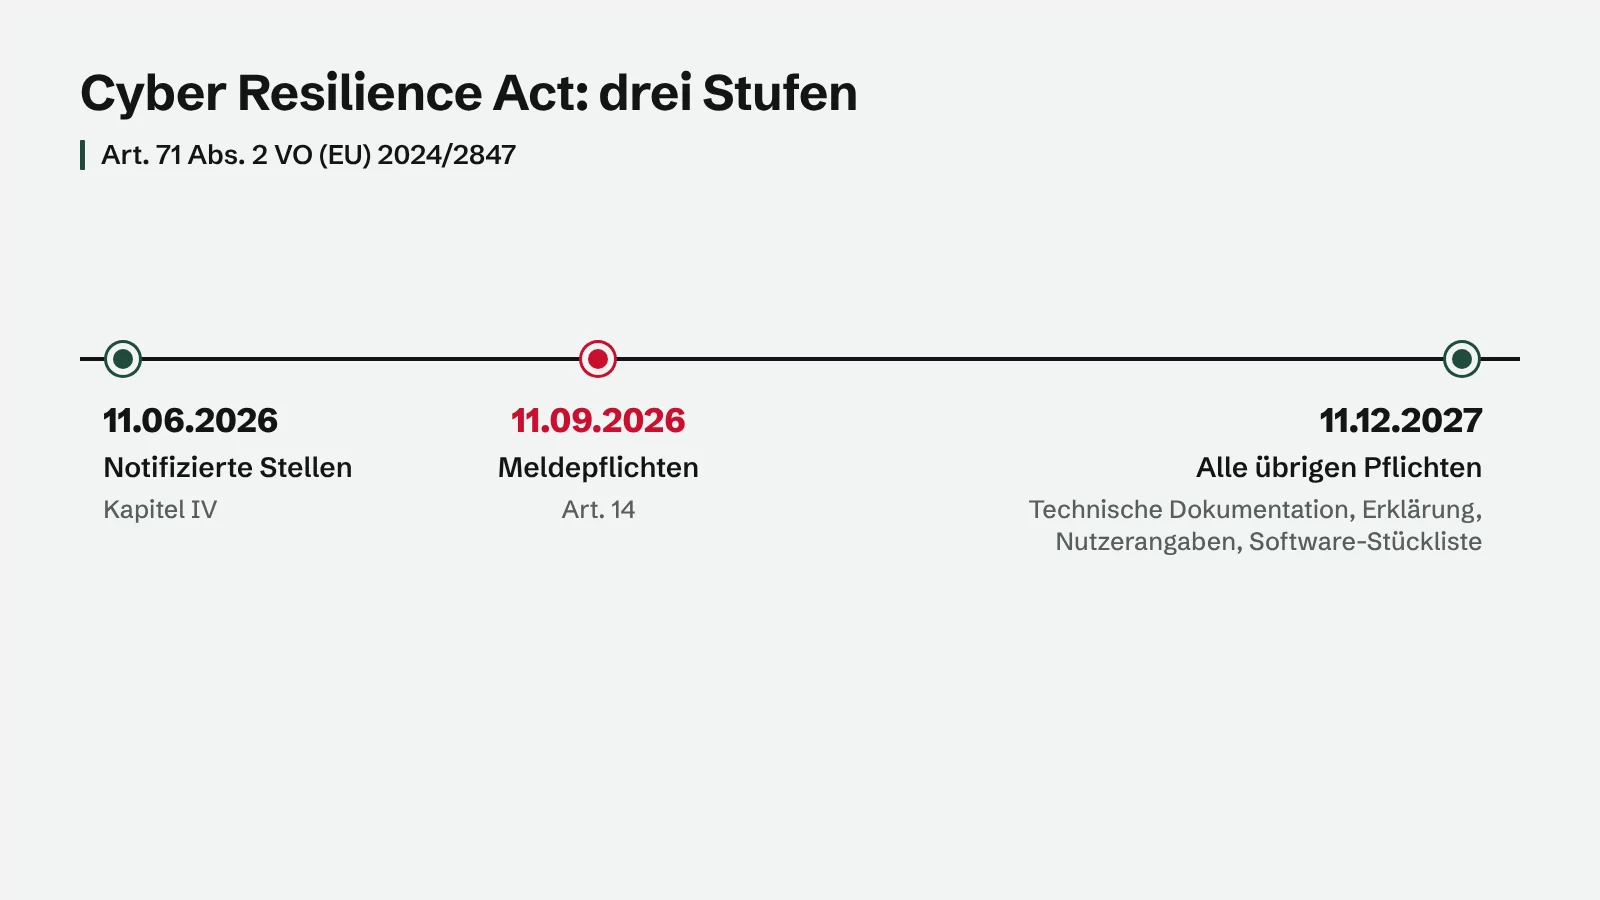
Art. 71 Abs. 2 legt die Daten fest. Die Kommission nennt die Melde- und Hauptfrist auch bei ihren Leitlinien vom 27.07.2026.
- 11.06.2026: Kapitel IV zu notifizierenden Behörden und notifizierten Stellen (Art. 35 bis 51)
- 11.09.2026: Meldepflichten der Hersteller (Art. 14), für alle Produkte im Anwendungsbereich
- 11.12.2027: alle übrigen Pflichten, auch die Software-Stückliste
Für wen das gilt
Für Produkte mit digitalen Elementen, die auf dem Markt bereitgestellt werden und deren Zweck oder vorhersehbare Verwendung eine direkte oder indirekte Datenverbindung zu einem Gerät oder Netz einschließt (Art. 2 Abs. 1). Das kann Software sein, ein vernetztes Gerät oder eine Maschine mit Steuerung und Datenanschluss. Bestimmte Produkte, die eigenen Regeln unterliegen, etwa Medizinprodukte, sind ausgenommen (Art. 2 Abs. 2).
Vor dem 11.12.2027 in Verkehr gebrachte Produkte fallen nur bei einer wesentlichen Änderung unter die übrigen Pflichten (Art. 69 Abs. 2). Die Meldepflichten gelten für sie trotzdem (Art. 69 Abs. 3).
Welche Unterlagen ab 11.12.2027 vorliegen müssen
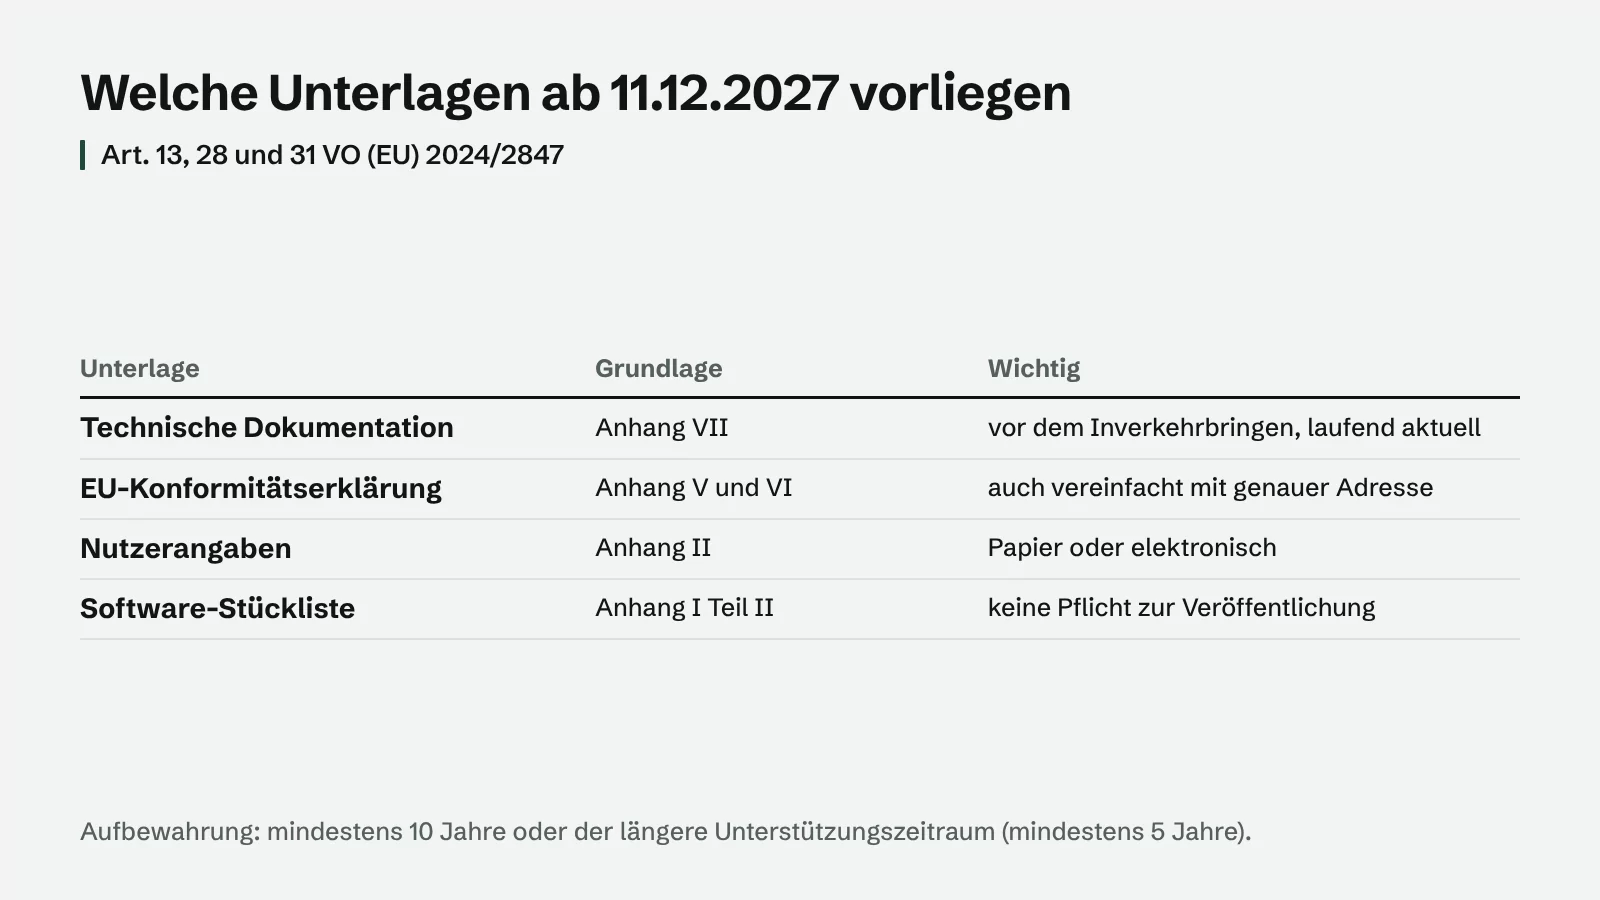
- Technische Dokumentation vor dem Inverkehrbringen, mindestens mit den Inhalten aus Anhang VII (Art. 13 Abs. 12, Art. 31)
- Darin: allgemeine Beschreibung, Konzeption und Schwachstellenverfahren, Risikobewertung, Grundlage des Unterstützungszeitraums, angewandte Normen, Prüfberichte, Kopie der Erklärung
- EU-Konformitätserklärung nach Anhang V (Art. 28), mit dem Produkt als Kopie oder als vereinfachte Erklärung nach Anhang VI mit der genauen Internetadresse (Art. 13 Abs. 20)
- Informationen und Anleitungen für Nutzer nach Anhang II, auf Papier oder elektronisch (Art. 13 Abs. 18)
- Ende des Unterstützungszeitraums, mindestens Monat und Jahr, beim Kauf klar erkennbar (Art. 13 Abs. 19)
- Software-Stückliste in einem gängigen maschinenlesbaren Format, mindestens für die obersten Abhängigkeiten (Anhang I Teil II Nummer 1)
Wann die Software-Stückliste gilt
Quellen nennen dafür unterschiedliche Daten. Der Text ist eindeutig: Art. 71 Abs. 2 zieht nur Art. 14 und Kapitel IV vor. Die Stückliste steht in Anhang I Teil II und gilt damit ab 11.12.2027. Eine Veröffentlichung verlangt die Verordnung nicht: Stellst du sie Nutzern bereit, sagst du wo (Anhang II Nummer 9). Einer Marktüberwachungsbehörde gibst du sie auf begründetes Verlangen (Anhang VII Nummer 8). Format und Elemente kann die Kommission per Durchführungsrechtsakt festlegen (Art. 13 Abs. 24).
Was seit dem 11.09.2026 dokumentiert sein sollte
Aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle meldest du über die zentrale Meldeplattform: Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussbericht bei Schwachstellen spätestens 14 Tage nach verfügbarer Abhilfe, bei Vorfällen binnen eines Monats (Art. 14 Abs. 2 und 4). Die Plattform läuft laut Kommission seit 11.09.2026.
Halte daher fest, wer meldet, wann du Kenntnis hattest und was du gemeldet hast. Nach den Leitlinien musst du Schwachstellen nicht rückwirkend melden, deren aktive Ausnutzung dir schon vor dem 11.09.2026 bekannt war. Wie du Schwachstellen technisch behandelst, ist nicht Thema dieser Seite.
Wie lange aufbewahren
Technische Dokumentation und Erklärung mindestens zehn Jahre nach dem Inverkehrbringen oder für den Unterstützungszeitraum, je nachdem, was länger ist (Art. 13 Abs. 13). Dasselbe gilt für die Nutzerangaben (Art. 13 Abs. 18). Der Unterstützungszeitraum beträgt mindestens fünf Jahre, außer das Produkt wird voraussichtlich kürzer genutzt (Art. 13 Abs. 8). Einführer heben eine Kopie der Erklärung genauso lange auf (Art. 19 Abs. 6).
Wo Unternehmen stehen
ENISA hat 2026 kleine und mittlere Unternehmen befragt (194 Antworten aus 31 Ländern und Regionen, laut ENISA nicht repräsentativ): 66 % kannten den CRA vor der Umfrage. 42 % gaben an, die geforderten Unterlagen nur begrenzt oder gar nicht zu verstehen. Vorlagen für die technische Dokumentation wünschten sich mehr als 70 %.
Was du jetzt tun kannst
- Prüf je Produkt, ob eine Datenverbindung besteht und der CRA gilt.
- Benenne, wer über die Meldeplattform meldet, und halte Zeitpunkte fest.
- Lege je Produkt den Unterstützungszeitraum fest und begründe ihn.
- Bau die Gliederung der technischen Dokumentation nach Anhang VII auf.
- Plane ein, dass Erklärung und Nutzerangaben unter einer festen Adresse liegen.
Häufige Fragen
Müssen Händler etwas aufbewahren?
Händler prüfen vor dem Verkauf die CE-Kennzeichnung und ob Hersteller und Einführer ihre Pflichten erfüllt und die nötigen Unterlagen geliefert haben (Art. 20 Abs. 2). Die Pflicht, eine Kopie der Erklärung aufzuheben, steht beim Einführer (Art. 19 Abs. 6).
Reicht eine vereinfachte Konformitätserklärung?
Ja, wenn sie die genaue Internetadresse der vollständigen Erklärung enthält (Art. 13 Abs. 20, Anhang VI). Die vollständige Erklärung musst du dann unter dieser Adresse bereithalten.
Gilt der CRA auch für mein altes Produkt, das noch verkauft wird?
Vor dem 11.12.2027 in Verkehr gebrachte Produkte fallen nur bei einer wesentlichen Änderung unter die Hauptpflichten. Die Meldepflichten aus Art. 14 gelten seit 11.09.2026 auch für sie, laut Leitlinien auch nach dem Ende des Unterstützungszeitraums.
Sind die Leitlinien der Kommission verbindlich?
Nein. Die Kommission beschreibt die Leitlinien C(2026) 5252 vom 27.07.2026 selbst als unverbindlich. Maßgeblich bleibt die Verordnung.
Mit ProofPass
ProofPass hilft nur bei den Dokumenten: Konformitätserklärung und Nutzerangaben liegen mit allen Fassungen am Produkt, unter einer festen Adresse, die du in der vereinfachten Erklärung angeben kannst. Technische Unterlagen kannst du als Dokument ablegen. Sicherheitsbewertung, Schwachstellenbehandlung und Meldungen an die Plattform macht ProofPass nicht.
Weiter im Thema ProduktpassDigitaler Produktpass: Was er ist und ab wann er kommt
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act)
- Europäische Kommission: Leitlinien zum Cyber Resilience Act, C(2026) 5252
- Europäische Kommission: Meldepflichten nach dem Cyber Resilience Act
- ENISA: SME CRA Survey Report (Juni 2026)
Stand 02.11.2026. Maßgeblich ist der jeweils geltende Verordnungstext. Dieser Beitrag ersetzt keine Rechtsberatung.
So zitierst du diesen Beitrag: ProofPass-Redaktion, „Cyber Resilience Act: Welche Unterlagen Hersteller brauchen und welche Fristen gelten“, Stand 02.11.2026, https://www.proofpass.eu/de/wissen/cyber-resilience-act-unterlagen-fristen. Maßgeblich bleibt der Gesetzestext in den Quellen.